Как понять, что сервер 1С взломали: где Windows хранит следы и какие из них доживают до разбора
Иван Недомолков · Chop etilgan:
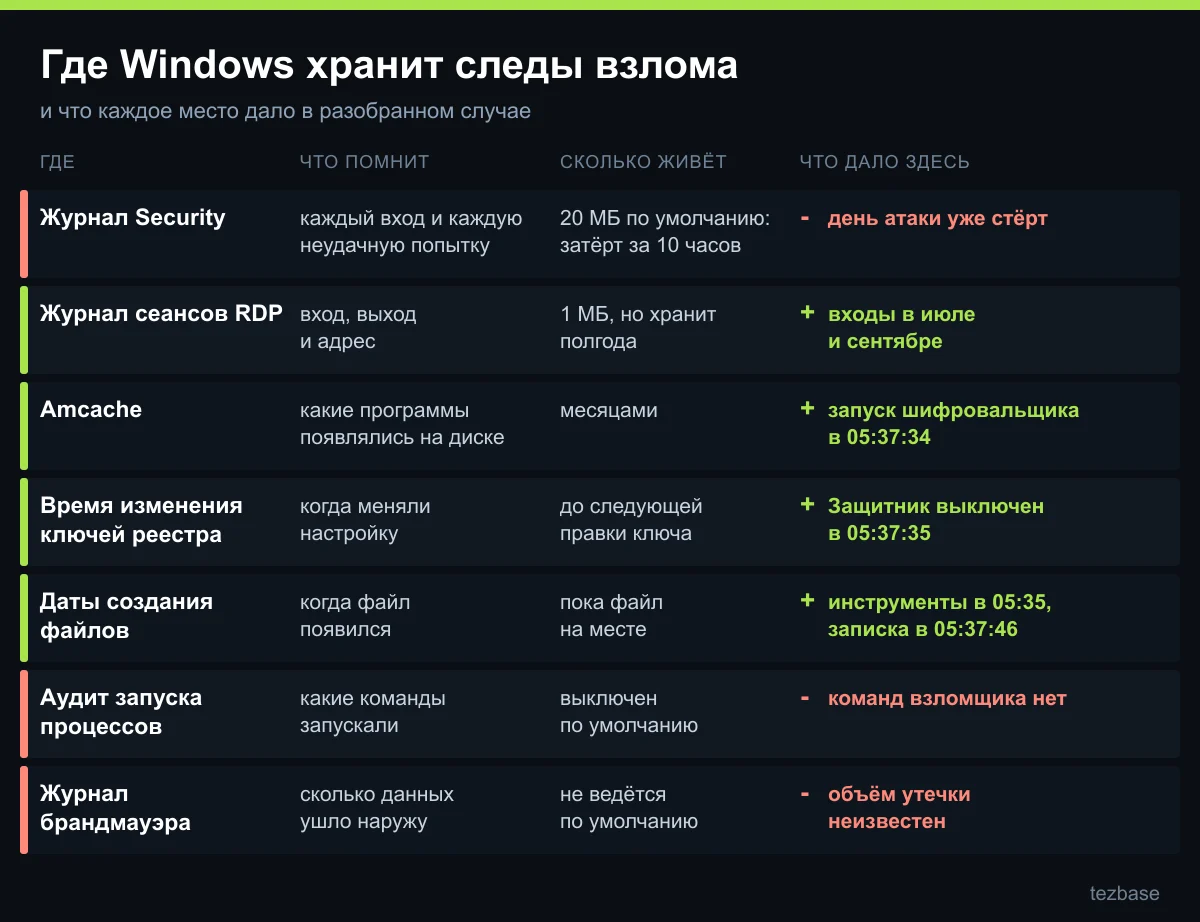
Когда сервер 1С зашифрован, первый вопрос владельца - как вернуть данные. Второй звучит через день, когда базы уже работают: когда к нам зашли, через что и не сидят ли они до сих пор внутри. Ответы на него лежат на самом сервере, но в разных местах и с очень разным сроком хранения. Часть стирается за несколько часов, часть держится полгода. Если начать с журнала Security, как делают почти все, можно легко прийти к выводу “следов нет”, хотя они есть.
Ниже методика: какие источники смотреть, сколько живёт каждый, что из него достаётся, и команды PowerShell для ручной проверки. Иллюстрацией служит случай, который мы разбирали в ноябре 2026 года на сервере одной компании: шифрование, выкуп 1500 долларов и вопрос “как они вошли”.
Почему журнал Security подводит первым
Журнал Security пишет каждый вход и каждую неудачную попытку. Именно поэтому он и пустеет быстрее остальных. По умолчанию его размер 20 МБ, а сервер с RDP, открытым в интернет, круглосуточно подбирают ботами.
В нашем случае журнал на 20 МБ держал 34 570 записей, и самая старая была сделана в 01:09 того же дня, когда мы снимали данные в 10:50. Из этих записей 32 749 (95 %) оказались неудачными входами: около одной попытки в секунду. Атака была за шесть дней до сбора. Поток подбора вытер её из журнала задолго до того, как кто-то его открыл.
Отсюда первое правило разбора: прежде чем делать выводы по журналу, посмотреть, с какой даты в нём есть записи. Если журнал начинается позже интересующего вас дня, его “ничего не нашлось” значит только “не знаю”.
# С какой даты есть записи и какой предельный размер у журналов
'Security', 'System', 'Microsoft-Windows-TerminalServices-LocalSessionManager/Operational' | ForEach-Object {
    $l = Get-WinEvent -ListLog $_
    $old = (Get-WinEvent -LogName $_ -Oldest -MaxEvents 1).TimeCreated
    [pscustomobject]@{ Log = $_; Records = $l.RecordCount; MaxMB = [math]::Round($l.MaximumSizeInBytes / 1MB); Oldest = $old }
} | Format-Table -AutoSize
Карта источников: что живёт долго, что быстро
| Источник | Где лежит | Сколько живёт | Что даёт | Что дал в нашем случае |
|---|---|---|---|---|
| Журнал сеансов RDP | журнал LocalSessionManager/Operational | месяцы: 1 МБ хранил записи за полгода | вход, выход, отключение, переподключение с адресом и учёткой | оба посторонних входа в июле и сентябре, вход перед атакой |
| Журнал Security | события 4624, 4625, 4688, 1102 | часы при 20 МБ и открытом RDP | успешные и неудачные входы, запуск процессов, очистка журнала | только подбор паролей за последние 10 часов |
| Amcache | файл Amcache.hve в C:\Windows\appcompat\Programs | не зависит от журналов событий | программы, которые система видела, с датой первого появления, хешем SHA1 и датой сборки | время запуска шифровальщика и дата его сборки, 10 октября |
| ShimCache | ключ реестра AppCompatCache | до перезаписи кэша | пути исполняемых файлов; время в записи показывает изменение файла, момент запуска оно не знает | подтверждение путей |
| BAM | ветка реестра bam\State\UserSettings | только последний запуск каждой программы | кто из учёток и когда последний раз запускал программу; Windows 10 и Server 2019 и новее | - |
| Prefetch | папка C:\Windows\Prefetch | до восьми последних запусков программы | время запусков | на серверах по умолчанию выключен |
| Журнал USN | служебный журнал NTFS на каждом томе | короткий, смотреть дату первой записи | создание, переименование, удаление файлов, включая уже удалённые | - |
| Время изменения ключей реестра | любой ключ | пока ключ не меняли снова | когда меняли политики Защитника, службы, автозапуск | ключ Защитника изменён через 1 секунду после запуска шифровальщика |
| Даты создания файлов | диски | пока файл лежит | когда выложены инструменты и разложены записки | 19 секунд на выкладку набора, 87 записок меньше чем за 7 минут |
Прочерк в последней колонке значит, что этот источник в нашем случае ничего не добавил или не вёлся. Две вещи из таблицы определили весь разбор: журнал сеансов RDP маленький, потому что пишет только факты входа и выхода, и поэтому доживает до разбора. А Amcache Windows ведёт сама, без всякого аудита, и он не стирается вместе с журналами событий.
Журнал сеансов RDP: главный свидетель
Журнал Microsoft-Windows-TerminalServices-LocalSessionManager/Operational пишет пять кодов: 21 вход в сеанс, 22 запуск оболочки, 23 выход, 24 отключение без выхода, 25 переподключение к висящему сеансу. У каждого события есть учётка, номер сеанса и адрес, с которого пришли. В нашем случае журнал весил 1 МБ и начинался 8 мая, то есть хранил полгода.
# Все входы и выходы по RDP за время, которое помнит журнал
$log = 'Microsoft-Windows-TerminalServices-LocalSessionManager/Operational'
$rows = Get-WinEvent -FilterHashtable @{ LogName = $log; Id = 21, 23, 24, 25 } | ForEach-Object {
    $x = ([xml]$_.ToXml()).Event.UserData.EventXML
    [pscustomobject]@{ Time = $_.TimeCreated; Id = $_.Id; User = $x.User; Session = $x.SessionID; IP = $x.Address }
} | Sort-Object Time
$rows | Format-Table -AutoSize
Список событий за полгода глазами не читается. Полезнее свернуть его по адресам: сколько разных дней адрес появлялся, когда впервые, под какими учётками.
# Свод по адресам: редкий внешний адрес виден сразу
$rows | Where-Object { $_.IP -match '^\d' } | Group-Object IP | ForEach-Object {
    [pscustomobject]@{
        IP    = $_.Name
        Days  = @($_.Group.Time.Date | Select-Object -Unique).Count
        First = ($_.Group | Select-Object -First 1).Time
        Last  = ($_.Group | Select-Object -Last 1).Time
        Users = (@($_.Group.User | Select-Object -Unique) -join ', ')
    }
} | Sort-Object First | Format-Table -AutoSize
Что искать в этом своде:
- Внешний адрес, который появлялся один-два дня. Свои сотрудники приходят с одних и тех же адресов неделями. Наш скрипт помечает такие адреса как кандидатов на посторонний вход.
- Сеансы короче минуты с внешнего адреса. Пара “код 21 или 25, затем 23 или 24 в том же сеансе” с разницей в секунды. Так проверяют, что украденный пароль ещё действует.
- Вход ночью с внешнего адреса и переподключение к висящему сеансу (код 25) перед временем шифрования.
В нашем случае до атаки под рабочей учёткой входили с четырёх внешних адресов. Три принадлежали местным провайдерам. Четвёртый мы при первом проходе тоже записали в свои, потому что он появлялся задолго до атаки. На втором проходе выяснилось, что это хостинг в Болгарии, а оба сеанса с него, 26 июля в 12:44 и 24 сентября в 13:31, длились по 15 секунд. Пароль у взломщиков был с июля, и три месяца этот след лежал в журнале, который никто не открывал.
Для сверки есть второй журнал, Microsoft-Windows-TerminalServices-RemoteConnectionManager/Operational, событие 1149: проверка подлинности RDP пройдена, учётка и адрес в полях Param1 и Param3.
Security: что ещё можно из него взять
Если журнал покрывает нужный период, из него берутся три вещи. Неудачные входы 4625 показывают, с каких адресов подбирают и какие имена пробуют. Успешные входы 4624 с типом 10 (RDP), 3 (сеть) и 7 (разблокировка) показывают, кто вошёл. Событие 1102 значит, что журнал очищали, и время очистки - это почти всегда время работы взломщика.
# Подбор паролей: топ адресов и топ имён
$bad = Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4625 } -MaxEvents 50000
$bad | Group-Object { $_.Properties[19].Value } | Sort-Object Count -Descending | Select-Object -First 20 Count, Name
$bad | Group-Object { $_.Properties[5].Value } | Sort-Object Count -Descending | Select-Object -First 20 Count, Name

# Успешные входы по RDP и сети с адресом
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4624 } -MaxEvents 50000 |
    Where-Object { $_.Properties[8].Value -in 3, 7, 10 } |
    Select-Object TimeCreated, @{ n = 'User'; e = { $_.Properties[5].Value } }, @{ n = 'Type'; e = { $_.Properties[8].Value } }, @{ n = 'IP'; e = { $_.Properties[18].Value } }

# Очистка журнала Security
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 1102 } -ErrorAction SilentlyContinue
Команды запускаются от администратора, иначе Security не прочитается. Get-WinEvent на большом журнале медленный: он разбирает текст каждого события, и на наших замерах выходило 2000 событий за 53 секунды. Поэтому в скрипте журналы читаются через EventLogReader, который не трогает текст, пока его не попросили.
Событие 4688 (запуск процесса) было бы самым ценным, но оно пишется только при включённом аудите создания процессов, а командная строка в нём только при отдельной политике. На серверах 1С этот аудит часто выключен. В нашем случае его тоже не было, поэтому список команд взломщика восстановить не удалось.
Что запускалось, когда аудита не было
Тут выручают артефакты, которые Windows ведёт для совместимости программ и сама, без настроек.
Amcache. Файл-куст реестра, где система отмечает каждую программу, которую видела: путь, издателя, хеш SHA1, дату сборки исполняемого файла. Время последней записи ключа даёт момент первого появления или запуска программы. Вручную его не открыть: файл занят системой. Скрипт копирует его через временную теневую копию командой esentutl /y ... /vss, вместе с файлами LOG1 и LOG2, подключает копию к реестру на минуту и отключает. Без журналов куста копия читается пустой, на этом мы сами споткнулись в первой версии.
BAM. Служба фоновой активности хранит по каждой учётке последний запуск каждой программы. Читается обычной командой:
# BAM: последний запуск программ по учёткам (Windows 10, Server 2019 и новее)
Get-ChildItem 'HKLM:\SYSTEM\CurrentControlSet\Services\bam\State\UserSettings' | ForEach-Object {
    $k = $_
    foreach ($vn in $k.GetValueNames()) {
        $v = $k.GetValue($vn)
        if ($v -is [byte[]] -and $v.Length -ge 8) {
            [pscustomobject]@{ Last = [DateTime]::FromFileTimeUtc([BitConverter]::ToInt64($v, 0)).ToLocalTime(); Sid = $k.PSChildName; Program = $vn }
        }
    }
} | Sort-Object Last -Descending | Select-Object -First 40 | Format-Table -AutoSize
ShimCache подтверждает, что файл был на диске. Время в нём означает дату изменения файла, и принимать его за время запуска нельзя. Prefetch хранит до восьми последних запусков программы, но на серверах по умолчанию выключен, это видно по параметру EnablePrefetcher.
Что взломщик оставил после себя
Шифровальщик раскладывает записку одним и тем же файлом за минуты. На этом построено определение окна атаки: скрипт ищет файл одного размера, который появился минимум в 8 папках за 6 часов и похож по имени на записку, или в 40 папках за час. Первая копия записки - момент начала шифрования. Окно атаки берётся от 12 часов до первой записки до 3 часов после последней, и по нему отбираются журнал USN и свежие файлы. Readme разных программ отличаются размером, поэтому ложных записок это правило не даёт: на первом прогоне без проверки размера скрипт принял за записку 111 копий Readme.txt за полтора месяца.
Закрепление ищется в службах и задачах планировщика. Новая служба видна в журнале System событием 7045, очистка журналов событием 104:
# Установка служб и очистка журналов
Get-WinEvent -FilterHashtable @{ LogName = 'System'; Id = 7045, 104 } -ErrorAction SilentlyContinue |
    Select-Object TimeCreated, Id, Message | Format-List
Как зашли: настройки, которые открыли дверь
Хитрой уязвимости в нашем случае не было. RDP был открыт всему интернету, проверка подлинности на уровне сети (NLA) выключена, блокировки учётки нет, минимальная длина пароля в политике 0, рабочая учётка состояла в администраторах. Последнее и позволило с украденным паролем остановить SQL Server и отключить Защитник. Проверить эти настройки у себя можно за минуту:
# RDP включён, если 0
Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server' -Name fDenyTSConnections
# NLA включена, если UserAuthentication = 1; порт RDP
Get-ItemProperty 'HKLM:\SYSTEM\CurrentControlSet\Control\Terminal Server\WinStations\RDP-Tcp' -Name UserAuthentication, PortNumber
# Блокировка учёток и минимальная длина пароля
net accounts
# Аудит запуска процессов
auditpol /get /category:* | Select-String 'Process Creation|Создание процесса'
# Кто в локальной группе администраторов (имя группы берём по SID, оно разное на русской и английской Windows)
$g = (New-Object Security.Principal.SecurityIdentifier 'S-1-5-32-544').Translate([Security.Principal.NTAccount]).Value.Split('\')[-1]
net localgroup $g
Чего по серверу не узнать
Сколько данных ушло наружу, по серверу не определить: это видно только в журналах роутера или межсетевого экрана, а журнал брандмауэра Windows в нашем случае не вёлся. Был ли подбор пароля в июле, тоже не узнать: Security с тех пор перезаписан многократно. Откуда у взломщиков взялся пароль, в нашем случае осталось неизвестным.
Отсюда практический вывод. Если на сервере в наборе взломщика были программы для кражи паролей, а аудит процессов выключен, отсутствие следов их запуска ничего не доказывает. Пароли, которые вводились на этом сервере, меняют все: Windows, СУБД, пользователей 1С.
Скрипт вместо ручного обхода
Все команды выше мы собрали в один скрипт PowerShell, который только читает и за один запуск строит хронологию: входы по RDP за всё время журнала со сводом по адресам, короткие сеансы, Security, Amcache, ShimCache, BAM, Prefetch, записки, службы, задачи, настройки и журнал USN за окно атаки. Дату взлома и учётку указывать не нужно. На копиях журналов нашего случая скрипт за 0,3 минуты нашёл оба адреса взломщика среди 10 редких внешних адресов из 15. Отчёт на тех же журналах занял 181 КБ против 1,5 МБ у первого ручного сбора.
К скрипту идёт обработка 1С, которая открывает результат отчётом с группировкой по адресам и учёткам, и обезличенная копия для нейросети: имя сервера, домен, учётки и внутренние адреса заменены метками. Набор лежит на Инфостарте: Следы взлома сервера 1С: скрипт сбора и обработка с отчётом, подробности и вопросы на странице инструмента на сайте.
Запускать его имеет смысл и на сервере, который ещё работает. В нашем случае чужой вход можно было увидеть за три месяца до шифрования.
Если сервер уже зашифрован
Не перезагружайте и не переустанавливайте сервер до сбора следов, отключите его от сети. Перезагрузка и “чистка” стирают часть артефактов, а журнал Security за это время перепишется ещё раз. Что делать с самими базами и бэкапами, если ключа нет, разобрано в статье шифровальщик зашифровал базу 1С и бэкапы. Если нужна помощь с разбором следов или сборкой базы, напишите нам: это часть услуги восстановление базы 1С после шифровальщика.