Инструмент · 10 SM · новинка
Следы взлома сервера 1С: кто входил по RDP, что запускал и что оставил
Сервер зашифровали, выкуп заплачен или базы подняты из копии, а на вопрос "когда и как к нам зашли" никто ответить не может. Журнал Security к этому моменту обычно уже переписан. Набор собирает следы из мест, которые живут месяцами, и складывает их в одну хронологию с адресами, учётками и временем.
Набор продаётся на Инфостарте за 10 SM, код скрипта и обработки открыт. В архиве zapusk.cmd, sledy-vzloma.ps1, SledyVzlomaServera.epf, готовый вопрос для нейросети и пример результата, чтобы посмотреть отчёт до сбора. Windows Server 2016 и новее или Windows 10 и новее, PowerShell 5.1, права локального администратора.
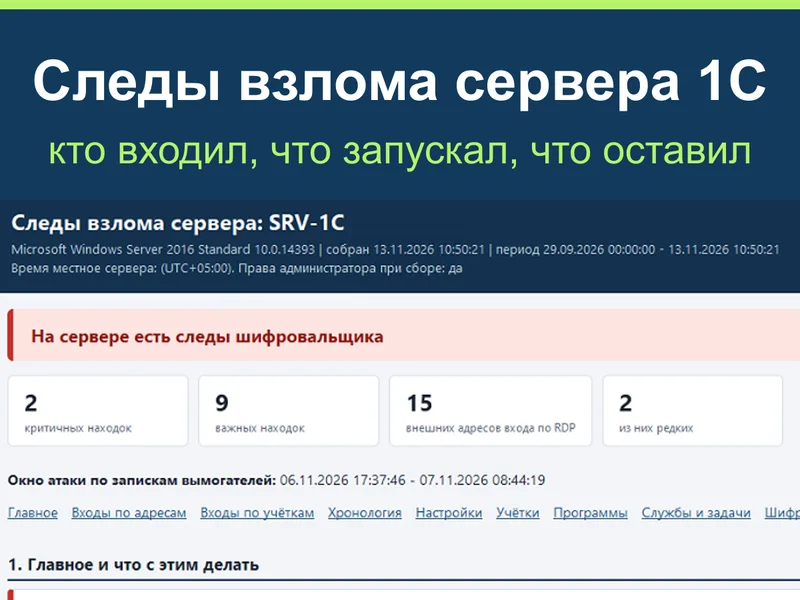
На сервере с RDP, открытым в интернет, журнал Security размером 20 МБ держит несколько часов: его забивают попытки подбора пароля. В разобранном нами случае из 34 570 записей 32 749 были неудачными входами, а день атаки из журнала давно исчез. Следы при этом никуда не делись. Журнал сеансов RDP весом 1 МБ хранил входы за полгода, Amcache помнил, когда появился шифровальщик, по времени изменения ключа реестра было видно, когда отключили Защитник.
Скрипт PowerShell обходит эти места за один запуск: журналы событий, реестр, Amcache, ShimCache, BAM, Prefetch, диски и журнал изменений файлов NTFS. Дату взлома и учётку под подозрением указывать не нужно, окно атаки он находит сам по времени появления записок вымогателей. Результат открывается в обработке 1С отчётом, в браузере одной страницей и уходит нейросети обезличенной копией.
Пригодится в двух ситуациях: после шифровальщика, чтобы ответить владельцу, и на работающем сервере, чтобы проверить, не входил ли уже кто-то. В нашем случае первый чужой вход по RDP случился за три месяца до шифрования и всё это время лежал в журнале.
Что вы увидите в отчёте
Свод адресов RDP за всё время журнала
По каждому адресу: сколько дней он появлялся, первый и последний вход, под какими учётками. Внешний адрес, который был не больше двух дней, помечен как кандидат на посторонний вход. На копиях журналов реального случая скрипт выделил 10 редких адресов из 15, и оба адреса взломщика были среди них.
Короткие сеансы с внешних адресов
Вход и отключение меньше чем через минуту. Так проверяют, что украденный пароль ещё действует. В нашем случае таких сеансов было два, по 15 секунд, в июле и сентябре.
Что запускалось без аудита процессов
Событие 4688 пишется только при включённом аудите, на серверах 1С он часто выключен. Поэтому скрипт дополнительно разбирает Amcache с датой первого появления программы и хешем, ShimCache, BAM, Prefetch и подозрительные команды PowerShell.
Окно атаки по запискам вымогателей
Записка шифровальщика - один и тот же файл одного размера, появившийся во многих папках за минуты. По первой копии скрипт определяет начало шифрования и отбирает вокруг него изменения файлов, новые программы с SHA256 и журнал USN.
Закрепление и настройки, которые открыли дверь
Новые и изменённые службы, задачи планировщика, автозапуск, подписки WMI, новые учётки и профили. Рядом проверка RDP без ограничения по адресам, NLA, блокировки учёток, длины пароля, лишних администраторов и размера журнала Security.
С какой даты помнит каждый журнал
Отчёт прямо пишет, где начинаются записи. Если журнал начинается позже нужного дня, это видно сразу, и пустой раздел не выдаётся за отсутствие следов.
Как собрать и посмотреть
- 01
Запустить на сервере
Скопировать папку на сервер и запустить zapusk.cmd, он попросит права администратора. Сбор идёт от пары минут до четверти часа, дольше всего обход дисков: около 13 минут на 1,9 млн файлов. Ключ -ScanRoot сужает обход до нужных папок.
- 02
Открыть в 1С
Обработку SledyVzlomaServera.epf можно открыть в любой базе и на любом компьютере. Кнопка "Открыть результат сбора", файл dannye.json из созданной папки. Сверху главное с уровнями критично, важно, к сведению и действием по каждой находке, ниже входы по адресам, хронология по дням, программы, службы.
- 03
Отдать нейросети, если нужно
Приложить к чату otchet-dlya-ii.txt и вставить готовый вопрос из обработки. Имя сервера, домен, учётки и внутренние адреса в этом файле заменены метками, ключ расшифровки лежит отдельно и остаётся у вас.
Özünüz həll edə bilmirsiniz? Yazın, birlikdə baxaq
Шифровальщики часто портят только начало файла, а остальное оставляют целым. Тогда базу 1С можно собрать заново из уцелевших страниц бэкапа или файла данных SQL Server: без ключа, без выкупа и без расшифровки. Сначала бесплатно смотрим ваши файлы и говорим, подходит ли случай.
- Qiyməti
- от 450 000 ₸сборка одной базы на SQL Server с отчётом о потерях, без налогов; итог зависит от объёма, числа баз и того, нашлась ли старая копия, называем его после бесплатной проверки файлов
- сборка бухгалтерской базы 23 ГБ из бэкапа с зашифрованным началом
- 6 часов
Mövzu üzrə təhlillər
Как понять, что сервер 1С взломали: где Windows хранит следы и какие из них доживают до разбора
После шифровальщика журнал Security обычно уже ничего не помнит: на сервере с открытым RDP 20 МБ уходят за часы. Разбираем, в каких местах Windows следы входа и запуска программ живут месяцами, что каждое из них даёт, и какими командами PowerShell проверить свой сервер руками. Иллюстрация - реальный случай, где чужой вход висел в журнале с июля.
Пароль СУБД из 1CV8Clst.lst достать можно: разбор и защита кластера 1С
Полный разбор безопасности пароля пользователя СУБД в кластере 1С: где именно он лежит (1CV8Clst.lst в srvinfo), почему хранится обратимо, кто фактически имеет к нему доступ, чем оборачивается настройка подключения под sa - и как закрыть дыру правами на файл и отдельной учётной записью SQL. С командами проверки и чек-листом аудита.
Рядом по теме
Шифровальщик зашифровал базу 1С и бэкапы
Следы показывают, как зашли. Эта статья про другое: что делать с базами, когда ключа нет и сетевые копии зашифрованы той же ночью.
Аудит паролей СУБД
После взлома меняют все пароли, которые вводились на сервере, включая СУБД. Обработка показывает, у каких баз кластера пароль SQL достаётся из файла кластера.
Tez-tez verilən suallar
Скрипт что-нибудь меняет на сервере?
Он читает журналы, реестр, список файлов и настройки, в сеть не ходит и ничего не отправляет. Исключение одно: чтобы прочитать занятый системой файл Amcache.hve, создаётся временная теневая копия, а копия куста на минуту подключается к реестру и сразу отключается. Ключ -NoVss это выключает, тогда раздел Amcache будет пустым.
Сервер только что зашифровали. Что делать до запуска?
Отключить от сети, но не выключать и не переустанавливать. Перезагрузка и чистка стирают часть следов, а журнал Security на типовых настройках переписывается за часы. Журнал сеансов RDP живёт месяцами, его можно собрать и позже.
Покажет, сколько данных унесли?
Нет. Объём ушедших наружу данных виден только в журналах роутера или межсетевого экрана, на самом сервере его нет. Скрипт также не скажет, что запускалось, если не велись ни аудит процессов, ни Amcache, и подбирали ли пароль, если Security уже затёрт.
Дату взлома и учётку нужно знать заранее?
Нет. Окно атаки скрипт берёт по времени появления записок вымогателей, период по умолчанию 45 дней и меняется ключом -Days или точными датами -From и -To. Учётку под подозрением можно указать ключом -Account, тогда её события помечаются отдельно.
Метка в отчёте значит, что нас взломали?
Метка значит, что строку стоит проверить. Редким внешним адресом может оказаться свой сотрудник в командировке. Каждый адрес из свода надо сверить с сотрудниками и подрядчиками, и чужим считать тот, который никто не признал.
Можно ли отдавать отчёт в чат нейросети?
Для этого есть отдельный файл otchet-dlya-ii.txt, где имя сервера, домен, учётки и внутренние адреса заменены метками. Внешние адреса и хеши оставлены, без них разбирать нечего. Имена файлов и папок остаются как есть, поэтому перед отправкой файл стоит просмотреть.
1C sisteminiz üçün pulsuz ekspress-audit
1-2 gün ərzində bazanıza baxıb, məhsuldarlığın harada itdiyini tapacağıq və nə etmək lazım olduğunu deyəcəyik. Öhdəliksiz.
Tapşırığı müzakirə edək
Ən sürətlisi WhatsApp: tapşırıq barədə bir-iki sətir yazın, iş günü ərzində cavab verəcəyik.