Инструмент · 10 SM · 8 скачиваний
Экспресс-аудит безопасности базы 1С: какие двери в базу открыты прямо сейчас
Вы приняли базу у прежнего подрядчика или прочитали про очередную атаку на 1С и хотите понять, как обстоят дела у вас. Обработка за один прогон проходит 21 проверку внутри базы и ставит каждой вердикт: Чинить, Внимание, Норма или Не проверялось. Под таблицей карточка строки: что найдено, чем это грозит и как закрыть штатными средствами.
Обработка только читает: пользователей, настройки и данные она не меняет и ничего никуда не отправляет. Работает штатными методами платформы и запросами 1С, без прямого доступа к СУБД. Сервер вокруг базы (RDP, папки с бэкапами, SQL Server) она не видит, для него в серии есть отдельный набор скриптов.
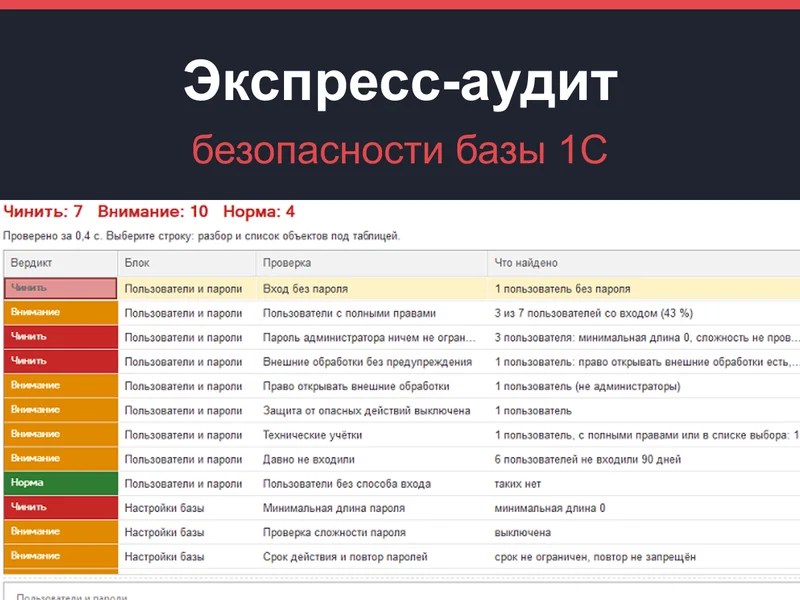
Так выглядит первый прогон. На нашем стенде с семью пользователями он занял 11,4 секунды и дал 7 красных строк, 10 жёлтых и 4 зелёных. Кассир мог войти без пароля, у трёх пользователей с полными правами платформа разрешала пароль любой длины, подрядчику были открыты внешние обработки без предупреждения, в журнале нашлись семь неудачных входов под одним именем и блокировка, а в данных три места с паролями открытым текстом. На копии другой конфигурации, где блокировку входа уже настроили, вышло 3 красных, 9 жёлтых и 9 зелёных за 5,9 секунды.
Сами пароли обработка не видит и не подбирает: платформа хранит от них только хеш. О слабости пароля она судит по политике. Если минимальная длина 0 и проверка сложности выключена, у администратора вполне может стоять "1", и строка станет красной.
Пароли в данных ищутся по метаданным: строковые реквизиты и константы, в имени которых есть Пароль, Password, Token, Secret, ApiKey и похожие слова. Запрос считает только число заполненных записей, сами значения из базы не выбираются. В отчёт попадает место хранения, в том числе реквизиты с префиксом Удалить, где старый пароль пережил обновление конфигурации.
Что вы узнаете о своей базе
Кто входит без пароля и сколько у вас администраторов
Вход по имени без пароля, отдельной строкой у администраторов. Доля пользователей с полными правами, технические учётки обменов с полными правами или в списке выбора, кто не входил 90 дней и у кого не осталось ни одного способа входа.
Какие правила паролей и входа включены
Минимальная длина и сложность пароля, срок действия, запрет повтора, блокировка после неверных попыток. Пишет ли журнал регистрации входы и ошибки входа. Есть ли дополнительные обработки БСП без безопасного режима.
Пытался ли кто-то войти
Журнал регистрации за выбранное число дней, по умолчанию 7: неудачные входы по именам и признак перебора (серия ошибок, блокировка, попытки под разными именами), входы в ночные часы, созданные и изменённые пользователи, запуски внешних обработок и отчётов из файлов.
Файл для нейросети без имён и паролей
Кнопка выгрузки в Markdown собирает итог, таблицы по блокам и инструкцию для модели. Пользователи в нём становятся "Пользователь 1, 2", чужие логины из журнала "Чужая учётка 1", компьютеры "Компьютер 1". Модели можно сразу поручить план исправления.
Как пройти аудит за один заход
- 01
Откройте обработку под администратором
Внешняя обработка на управляемых формах, работает в тонком и веб-клиенте. Под пользователем без административных прав часть строк уйдёт в Не проверялось.
- 02
Задайте глубину журнала и ночные часы
Число дней и ночное окно выставляются на форме. Дальше кнопка "Проверить базу", и через несколько секунд таблица заполнена.
- 03
Закройте красное и перепроверьте
В карточке каждой строки есть штатный способ исправить. Поправили пароли, политику, права на внешние обработки - запускайте проверку ещё раз и смотрите, что поменялось в итоге.
Не получается самим? Напишите, разберёмся
Настроим регламентное обслуживание так, чтобы база работала стабильно, бэкапы гарантированно восстанавливались, а диски не кончались внезапно.
- Стоимость
- 450 000 - 600 000 ₸ТЗ и разовая наладка, без налогов; сопровождение - от 150 000 ₸/мес отдельно
Разборы по теме
Вторая половина проверки
Экспресс-аудит безопасности сервера 1С
Та же логика снаружи базы: подбор паролей по RDP, учётки Windows, открытые порты, папки с бэкапами и SQL Server. 34 проверки, восемь исправлений с пробным режимом и откатом.
Аудит паролей СУБД
Пароль, под которым база ходит в SQL Server, лежит в файле кластера 1CV8Clst.lst обратимо зашифрованным. Обработка показывает, у каких баз кластера он извлекается.
Частые вопросы
Почему обработка не показывает пароли пользователей?
Платформа их не отдаёт: хранится только хеш. Подбирать пароли обработка не пытается, поэтому о слабых паролях судит по тому, что разрешает политика базы. Значения реквизитов с паролями тоже не читаются, считается только число заполненных записей.
Человек работает каждый день, а попал в "Давно не входили". Это ошибка?
Последний вход берётся из журнала регистрации за 90 дней. Туда попадут и новый пользователь, который ещё ни разу не входил, и тот, чьи входы журнал уже не хранит. Строка повод посмотреть, удалять по ней сразу не надо. Технические учётки тоже определяются по имени, их список стоит проверить глазами.
У нас журнал регистрации пишет только ошибки. Что покажет аудит?
Проверки по журналу дадут ноль, потому что входов там нет. Зато строка "Журнал регистрации" станет красной и объяснит, почему остальным журнальным строкам верить нельзя, пока уровень не поднят.
Будет ли работать без БСП и на старой платформе?
Проверяли на платформе 8.3.27: УТ 11.5 и УТ для Казахстана 3.4. Без БСП строки, завязанные на БСП, получают "Не проверялось", остальные работают. Методы новых версий платформы на старых версиях тоже дают "Не проверялось" и пишут причину.
Можно отдать файл выгрузки нейросети или подрядчику?
Паролей и значений секретов в нём нет, имена пользователей, чужие логины из журнала и имена компьютеров заменены номерами. Файл сохраняется на ваш компьютер, обработка его никуда не отправляет. Перед отправкой его всё равно стоит пролистать: названия конфигурации и платформы в нём остаются.
Пароль СУБД и права на папки сервера она проверит?
Нет, она смотрит только внутрь базы. Сеть, ОС, кластер серверов 1С, СУБД и резервные копии остаются за её пределами. Пароль СУБД в файле кластера проверяет обработка "Аудит паролей СУБД", сервер с RDP и бэкапами - набор "Экспресс-аудит безопасности сервера 1С".
Бесплатный экспресс-аудит вашей 1С
За 1-2 дня посмотрим вашу базу, найдём, где теряется производительность, и скажем, что с этим делать. Без обязательств.
Обсудим задачу
Быстрее всего в WhatsApp: напишите пару строк о задаче, ответим в течение рабочего дня.