Инструмент · 10 SM · 5 скачиваний
Экспресс-аудит безопасности сервера 1С: RDP, учётки Windows, папки с бэкапами и SQL Server
На сервере одной компании с открытым RDP за неделю набрались десятки тысяч неудачных входов, в пике несколько попыток в секунду. Если на вашем сервере живут 1С и SQL Server, набор скриптов за один запуск проходит 34 проверки и по каждой говорит, чинить сегодня или можно подождать. Восемь мер закрываются тут же скриптом, который сначала показывает план и умеет вернуть всё назад.
Аудит ничего не ставит, не ходит в интернет и не отправляет отчёты, они остаются в папке набора. Систему меняют только скрипты исправлений и только с ключом -Apply. Нужны Windows Server 2012 R2 и новее или Windows 10/11, Windows PowerShell 5.1 и запуск от имени администратора.
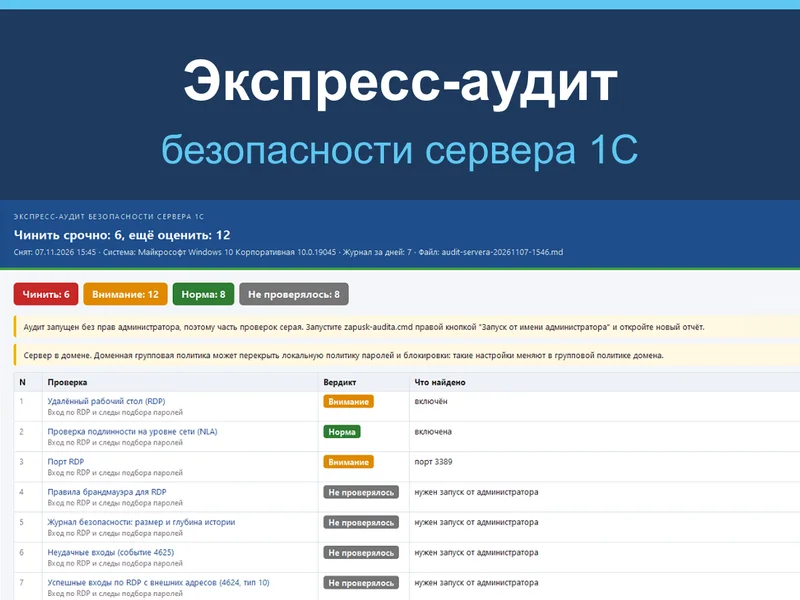
Подбор пароля на том сервере оказался не самой большой бедой. Права по умолчанию на дисках с данными позволяли любому сотруднику, зашедшему по RDP, прочитать бэкап базы и файл кластера с паролем СУБД, а политика паролей пускала пустые пароли. Снаружи такое не видно, это находится только изнутри сервера.
Ставить ничего не нужно. Архив распаковывается на сервер, zapusk-audita.cmd запускается от имени администратора, отчёты ложатся в папку otchety рядом со скриптом. HTML с цветными вердиктами читает человек. Markdown с инструкцией в начале отдаётся нейросети: учётки, имя компьютера, домен, IP-адреса, пути и названия правил брандмауэра в нём заменены на "Учётка 1", "Адрес 1", "Папка 1", "Правило 1".
Отчёт часто снимают на сервере, а разбирают на своём компьютере. Для этого в архиве есть обработка ProsmotrAuditaServera.epf: она открывает Markdown-файл в тонком или веб-клиенте 1С и показывает итог, таблицу с цветами и карточку каждой проверки вместе со скриптом, который её закрывает. В базу обработка ничего не пишет.
На какие вопросы отвечает отчёт
Кто ломится по RDP и пустили ли кого-то
Неудачные входы (событие 4625) за N дней по адресам и именам, признак подбора, пик попыток в минуту. Успешные входы по RDP с внешних адресов и совпадают ли они с атакующими. Сколько дней истории реально держит журнал безопасности. Плюс NLA, порт и правила брандмауэра.
Какие учётки Windows живут без присмотра
Минимальная длина пароля, блокировка после неверных попыток, сложность. Включённые учётки, которые не входили 60 дней, учётки с признаком "пароль не обязателен", встроенный администратор, гость и состав группы администраторов.
Что открыто в сеть с любого адреса
Правила брандмауэра на порты кластера 1С, MS SQL, PostgreSQL, SMB, RPC и WinRM с учётом правил "все порты" и групповой политики, и слушается ли порт на самом деле. Отдельно SMBv1 и программы удалённого доступа вроде AnyDesk и TeamViewer.
Кто дотянется до бэкапа и пароля СУБД
Каталог кластера 1С и папки бэкапов SQL, открытые обычным пользователям. Файлы, похожие на пароли и ключи, по имени, без чтения содержимого. Куда писались копии SQL за 30 дней, включён ли BitLocker, на каких корнях дисков новые папки по умолчанию открыты всем.
Как настроен SQL Server
Включён ли sa и xp_cmdshell, какие SQL-логины имеют роль sysadmin и живут без политики паролей. Читаются настройки экземпляра и история копий в msdb, таблицы баз 1С запросы не трогают.
Обновлён ли сам сервер
Версия Windows и срок её поддержки, дата последнего обновления, состояние Defender, учётки служб 1С и SQL. Задачи и службы с правами администратора, чьи файлы могут подменить обычные пользователи.
От отчёта к исправлению, не теряя доступ к серверу
- 01
Снимите аудит от администратора
Без этих прав журнал безопасности, правила брандмауэра, политика сложности и BitLocker останутся серыми строками "Не проверялось" с причиной. Аудит в любом случае только читает.
- 02
Прочитайте план исправления
Любой скрипт из папки fix без ключей печатает, что и с какого значения на какое он поменяет, и на этом останавливается. Сервер в домене - аудит предупредит, что политику паролей может вернуть групповая политика домена.
- 03
Примените и держите откат под рукой
Ключ -Apply сначала сохраняет прежнее состояние в fix\_otkat, потом меняет. Парный скрипт с окончанием -otkat возвращает как было и не примет копию с другого сервера или от другого исправления.
Не получается самим? Напишите, разберёмся
Шифровальщики часто портят только начало файла, а остальное оставляют целым. Тогда базу 1С можно собрать заново из уцелевших страниц бэкапа или файла данных SQL Server: без ключа, без выкупа и без расшифровки. Сначала бесплатно смотрим ваши файлы и говорим, подходит ли случай.
- Стоимость
- от 450 000 ₸сборка одной базы на SQL Server с отчётом о потерях, без налогов; итог зависит от объёма, числа баз и того, нашлась ли старая копия, называем его после бесплатной проверки файлов
- сборка бухгалтерской базы 23 ГБ из бэкапа с зашифрованным началом
- 6 часов
Разборы по теме
Вторая половина проверки
Экспресс-аудит безопасности базы 1С
Сервер закрыт, а внутри базы кассир входит без пароля? 21 проверка пользователей, политики паролей, журнала регистрации и паролей в данных. Только чтение.
Следы взлома сервера 1С
Если атака уже была: скрипт собирает хронологию входов по RDP, запущенные программы, записки вымогателей и изменённые службы, обработка 1С показывает отчёт.
Частые вопросы
Какие исправления есть в наборе и чего они не тронут?
Восемь: NLA, политика паролей и блокировки, отключение давно не входивших учёток, снятие признака "пароль не обязателен", сужение правил брандмауэра до локальной сети, закрытие папок от обычных пользователей, увеличение журнала безопасности, выключение SMBv1. Учётки служб и заданий, например учётку кластера 1С, скрипт отключения пропускает, сверяя их по SID. Политика паролей только усиливается. Правило брандмауэра, где вместе с другими портами открыт RDP, без ключа -IncludeRdp не сужается.
После исправления пропал вход по RDP. Как вернуть?
Зайдите на сервер через консоль гипервизора, iLO или iDRAC либо монитором и клавиатурой. В PowerShell от администратора запустите парный скрипт отката того исправления, после которого пропал доступ: сначала nla-otkat.ps1 -File с путём к копии, чтобы увидеть план, затем то же с -Apply. Консольный сеанс не закрывайте, пока RDP не заработает снова.
После закрытия папки перестал работать бэкап. Что случилось?
Учётке, которая пишет в папку, не передали права: SQL пишет копии от своей службы, кластер 1С от USR1CV8. Верните права скриптом zakryt-papki-otkat.ps1, проверьте задание копирования вручную и закройте папку снова, указав нужную учётку ключом -Modify.
Сервер в домене. Есть ли смысл в скрипте политики паролей?
Локальную политику домен перезаписывает своей при обновлении групповой политики и при перезагрузке. Поэтому на доменном сервере длину пароля и блокировку настраивают в групповой политике домена. Аудит в этом случае предупреждает строкой "Компьютер в домене".
Чего набор не увидит?
Всего, что снаружи сервера: проброс портов на роутере, что видно из интернета, VPN и RD Gateway. Он не блокирует адреса атакующих и не делает бэкапы, только сообщает, что копии лежат рядом с базой. Запись в истории SQL показывает, куда писалась копия, но не доказывает, что из неё можно восстановиться. Это проверяется пробным восстановлением.
Файл для нейросети точно можно отдавать?
Паролей в нём нет, имена учёток, компьютера, домена, IP-адреса (и IPv4, и IPv6), пути и нестандартные программы в правилах заменены номерами. Стандартные имена вроде sqlservr.exe, rphost.exe и TermService остаются, по ним модель понимает, что открыто. Перед отправкой пролистайте файл поиском по имени сервера или домена: совпадений быть не должно.
Бесплатный экспресс-аудит вашей 1С
За 1-2 дня посмотрим вашу базу, найдём, где теряется производительность, и скажем, что с этим делать. Без обязательств.
Обсудим задачу
Быстрее всего в WhatsApp: напишите пару строк о задаче, ответим в течение рабочего дня.